Domain strandtop.de kaufen?
Wir ziehen mit dem Projekt
strandtop.de um.
Sind Sie am Kauf der Domain
strandtop.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain strandtop.de kaufen?
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **

Ähnliche Suchbegriffe für Atom-Feeds
Top-Angebote
Produkte zum Begriff Atom-Feeds:
-
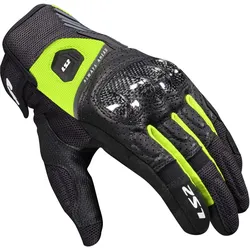
LS2 Atom Sommer Motorradhandschuhe schwarz-neongelb - SLS2 Atom Sommer Motorradhandschuhe neongelb – leichte Mesh-Handschuhe für warme Tage Die LS2 Atom Sommer Motorradhandschuhe in Schwarz-neongelb sind leichte, luftige Motorradhandschuhe für den Einsatz bei warmen Temperaturen. Dank großflächiger Mesh-Einsätze, flexibler Passform und solider Grundprotektoren eignen sie sich ideal für Stadtverkehr, Pendelstrecke und sommerliche Touren. Material Oberhand: Polyester-Mesh-Gewebe Innenhand: Kunstleder (Mikrofaser) Stretch-Einsätze: elastisches Textilgewebe Innenfutter: leichtes Textilfutter aus Polyester Eigenschaften Leichter Sommerhandschuh für hohe Temperaturen Großflächige Mesh-Zonen auf der Oberhand für intensive Belüftung Ergonomisch vorgeformte Finger für angenehme Griffhaltung Weitenverstellung am Handgelenk per Klettverschluss Flexible Stretch-Einsätze für gute Bewegungsfreiheit Verstärkte Innenhand für bessere...49,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
LS2 Atom Sommer Motorradhandschuhe schwarz-rot - SLS2 Atom Sommer Motorradhandschuhe rot – leichte Mesh-Handschuhe für warme Tage Die LS2 Atom Sommer Motorradhandschuhe in rot sind leichte, luftige Motorradhandschuhe für den Einsatz bei warmen Temperaturen. Dank großflächiger Mesh-Einsätze, flexibler Passform und solider Grundprotektoren eignen sie sich ideal für Stadtverkehr, Pendelstrecke und sommerliche Touren. Material Oberhand: Polyester-Mesh-Gewebe Innenhand: Kunstleder (Mikrofaser) Stretch-Einsätze: elastisches Textilgewebe Innenfutter: leichtes Textilfutter aus Polyester Eigenschaften Leichter Sommerhandschuh für hohe Temperaturen Großflächige Mesh-Zonen auf der Oberhand für intensive Belüftung Ergonomisch vorgeformte Finger für angenehme Griffhaltung Weitenverstellung am Handgelenk per Klettverschluss Flexible Stretch-Einsätze für gute Bewegungsfreiheit Verstärkte Innenhand für besseren Grip und erhöhte...49,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
-
Wie ist ein Atom?
Wie ist ein Atom? Ein Atom ist die kleinste Einheit eines chemischen Elements, die aus einem Atomkern und Elektronen besteht. Der Atomkern wiederum setzt sich aus Protonen und Neutronen zusammen. Die Elektronen umkreisen den Atomkern in bestimmten Schalen oder Energieniveaus. Die Anzahl der Protonen im Atomkern bestimmt die chemischen Eigenschaften des Elements. Insgesamt ist ein Atom also eine hochkomplexe Struktur, die die Grundbausteine aller Materie bildet. **
-
Warum zerfällt ein Atom?
Ein Atom zerfällt aufgrund von instabilen Atomkernen, die entweder zu viele oder zu wenige Neutronen im Verhältnis zu Protonen haben. Diese Instabilität führt dazu, dass der Atomkern radioaktive Strahlung abgibt, um in einen stabileren Zustand überzugehen. Dieser Prozess wird als radioaktiver Zerfall bezeichnet. Die Art des Zerfalls hängt von der Art des instabilen Atoms ab, und es gibt verschiedene Arten von radioaktiven Zerfällen, wie Alpha-, Beta- und Gamma-Zerfall. Letztendlich zerfällt ein Atom, um seine Energie zu stabilisieren und in einen Zustand mit einem ausgeglicheneren Verhältnis von Neutronen zu Protonen zu gelangen. **
-
Ist ein Atom teilbar?
Ist ein Atom teilbar? Diese Frage ist komplex und hängt von der Definition von "teilbar" ab. In der klassischen Atomphysik wurde angenommen, dass Atome die kleinsten unteilbaren Bausteine der Materie sind. Jedoch haben Entdeckungen in der modernen Physik gezeigt, dass Atome aus noch kleineren Teilchen wie Protonen, Neutronen und Elektronen bestehen. Diese Teilchen können durch Kernspaltung oder Kernfusion getrennt oder kombiniert werden. Daher könnte man sagen, dass Atome teilbar sind, wenn man sie auf ihre Bestandteile reduziert. **


Wie entsteht ein Atom?
Ein Atom entsteht durch die Kombination von Protonen, Neutronen und Elektronen. Protonen und Neutronen bilden den Atomkern, während Elektronen in verschiedenen Schalen um den Kern herum kreisen. Diese Elementarteilchen werden während der Kernfusion in Sternen erzeugt, wo extrem hohe Temperaturen und Drücke herrschen. Durch die Verschmelzung von Wasserstoffkernen entstehen Heliumkerne und andere schwerere Elemente. Diese Prozesse finden in Sternen während ihres Lebenszyklus statt und führen zur Entstehung von verschiedenen Atomarten. **
Ist ein Atom rund?
Die Form eines Atoms ist nicht wirklich rund, sondern eher kugelförmig. Ein Atom besteht aus einem winzigen, dichten Kern, der von Elektronen umkreist wird. Die Elektronen bewegen sich in verschiedenen Schalen um den Kern herum, wodurch das Atom insgesamt eine kugelförmige Form annimmt. Es ist wichtig zu beachten, dass die Vorstellung eines Atoms als winzige Kugel ein vereinfachtes Modell ist, um die Struktur und Eigenschaften eines Atoms zu erklären. In Wirklichkeit ist die Form eines Atoms aufgrund der quantenmechanischen Natur der Elektronen komplexer und nicht einfach rund. **
Top-Angebote
Produkte zum Begriff Atom-Feeds:
-
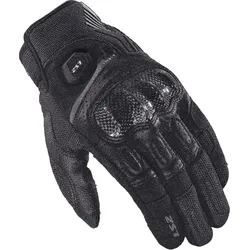
LS2 Atom Sommer Motorradhandschuhe schwarz - MLS2 Atom Sommer Motorradhandschuhe schwarz – leichte Mesh-Handschuhe für warme Tage Die LS2 Atom Sommer Motorradhandschuhe in Schwarz sind leichte, luftige Motorradhandschuhe für den Einsatz bei warmen Temperaturen. Dank großflächiger Mesh-Einsätze, flexibler Passform und solider Grundprotektoren eignen sie sich ideal für Stadtverkehr, Pendelstrecke und sommerliche Touren. Material Oberhand: Polyester-Mesh-Gewebe Innenhand: Kunstleder (Mikrofaser) Stretch-Einsätze: elastisches Textilgewebe Innenfutter: leichtes Textilfutter aus Polyester Eigenschaften Leichter Sommerhandschuh für hohe Temperaturen Großflächige Mesh-Zonen auf der Oberhand für intensive Belüftung Ergonomisch vorgeformte Finger für angenehme Griffhaltung Weitenverstellung am Handgelenk per Klettverschluss Flexible Stretch-Einsätze für gute Bewegungsfreiheit Verstärkte Innenhand für besseren Grip und...49,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Kopetzky, Steffen: AtomAtom , "Ein historischer Thriller mit überraschendem Bezug zur Aktualität." ARD titel thesen temperamente , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250311, Autoren: Kopetzky, Steffen, Seitenzahl/Blattzahl: 352, Themenüberschrift: FICTION / Literary, Keyword: Amerika; Atomkraft; Atomwaffen; Gegenwartsliteratur; Geheimagent; Geschichte der Atombombe; Hans Kammler; Kalter Krieg; Liebesgeschichte; Monschau; Physik; Raketen; Roman zweiter Weltkrieg; Russland; Sowjetunion; Spionage; Spionage Thriller; Spionageroman; Stalin; USA; anspruchsvolle Literatur; deutsche Literatur; historischer Roman; historischer Thriller; zeitgenössische Literatur, Fachschema: Nationalsozialismus / Roman, Erzählung~Geheimdienst / Roman, Thriller~Spionage / Roman, Thriller~Weltkrieg 1939/45 / Roman, Erzählung~Weltkrieg / Zweiter Weltkrieg~Weltkrieg 1939/45~Zweiter Weltkrieg, Fachkategorie: Moderne und zeitgenössische Belletristik~Spionagethriller~Kriegsromane: Zweiter Weltkrieg~Historischer Roman, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 35, Gewicht: 477, Produktform: Gebunden, Genre: Belletristik,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LS2 Atom Sommer Motorradhandschuhe schwarz-neongelb - SLS2 Atom Sommer Motorradhandschuhe neongelb – leichte Mesh-Handschuhe für warme Tage Die LS2 Atom Sommer Motorradhandschuhe in Schwarz-neongelb sind leichte, luftige Motorradhandschuhe für den Einsatz bei warmen Temperaturen. Dank großflächiger Mesh-Einsätze, flexibler Passform und solider Grundprotektoren eignen sie sich ideal für Stadtverkehr, Pendelstrecke und sommerliche Touren. Material Oberhand: Polyester-Mesh-Gewebe Innenhand: Kunstleder (Mikrofaser) Stretch-Einsätze: elastisches Textilgewebe Innenfutter: leichtes Textilfutter aus Polyester Eigenschaften Leichter Sommerhandschuh für hohe Temperaturen Großflächige Mesh-Zonen auf der Oberhand für intensive Belüftung Ergonomisch vorgeformte Finger für angenehme Griffhaltung Weitenverstellung am Handgelenk per Klettverschluss Flexible Stretch-Einsätze für gute Bewegungsfreiheit Verstärkte Innenhand für bessere...49,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
LS2 Atom Sommer Motorradhandschuhe schwarz-rot - SLS2 Atom Sommer Motorradhandschuhe rot – leichte Mesh-Handschuhe für warme Tage Die LS2 Atom Sommer Motorradhandschuhe in rot sind leichte, luftige Motorradhandschuhe für den Einsatz bei warmen Temperaturen. Dank großflächiger Mesh-Einsätze, flexibler Passform und solider Grundprotektoren eignen sie sich ideal für Stadtverkehr, Pendelstrecke und sommerliche Touren. Material Oberhand: Polyester-Mesh-Gewebe Innenhand: Kunstleder (Mikrofaser) Stretch-Einsätze: elastisches Textilgewebe Innenfutter: leichtes Textilfutter aus Polyester Eigenschaften Leichter Sommerhandschuh für hohe Temperaturen Großflächige Mesh-Zonen auf der Oberhand für intensive Belüftung Ergonomisch vorgeformte Finger für angenehme Griffhaltung Weitenverstellung am Handgelenk per Klettverschluss Flexible Stretch-Einsätze für gute Bewegungsfreiheit Verstärkte Innenhand für besseren Grip und erhöhte...49,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
-
Wie ist ein Atom?
Wie ist ein Atom? Ein Atom ist die kleinste Einheit eines chemischen Elements, die aus einem Atomkern und Elektronen besteht. Der Atomkern wiederum setzt sich aus Protonen und Neutronen zusammen. Die Elektronen umkreisen den Atomkern in bestimmten Schalen oder Energieniveaus. Die Anzahl der Protonen im Atomkern bestimmt die chemischen Eigenschaften des Elements. Insgesamt ist ein Atom also eine hochkomplexe Struktur, die die Grundbausteine aller Materie bildet. **
Ähnliche Suchbegriffe für Atom-Feeds
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LS2 Atom Sommer Motorradhandschuhe schwarz - XXLLS2 Atom Sommer Motorradhandschuhe schwarz – leichte Mesh-Handschuhe für warme Tage Die LS2 Atom Sommer Motorradhandschuhe in Schwarz sind leichte, luftige Motorradhandschuhe für den Einsatz bei warmen Temperaturen. Dank großflächiger Mesh-Einsätze, flexibler Passform und solider Grundprotektoren eignen sie sich ideal für Stadtverkehr, Pendelstrecke und sommerliche Touren. Material Oberhand: Polyester-Mesh-Gewebe Innenhand: Kunstleder (Mikrofaser) Stretch-Einsätze: elastisches Textilgewebe Innenfutter: leichtes Textilfutter aus Polyester Eigenschaften Leichter Sommerhandschuh für hohe Temperaturen Großflächige Mesh-Zonen auf der Oberhand für intensive Belüftung Ergonomisch vorgeformte Finger für angenehme Griffhaltung Weitenverstellung am Handgelenk per Klettverschluss Flexible Stretch-Einsätze für gute Bewegungsfreiheit Verstärkte Innenhand für besseren Grip und...49,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Warum zerfällt ein Atom?
Ein Atom zerfällt aufgrund von instabilen Atomkernen, die entweder zu viele oder zu wenige Neutronen im Verhältnis zu Protonen haben. Diese Instabilität führt dazu, dass der Atomkern radioaktive Strahlung abgibt, um in einen stabileren Zustand überzugehen. Dieser Prozess wird als radioaktiver Zerfall bezeichnet. Die Art des Zerfalls hängt von der Art des instabilen Atoms ab, und es gibt verschiedene Arten von radioaktiven Zerfällen, wie Alpha-, Beta- und Gamma-Zerfall. Letztendlich zerfällt ein Atom, um seine Energie zu stabilisieren und in einen Zustand mit einem ausgeglicheneren Verhältnis von Neutronen zu Protonen zu gelangen. **
-
Ist ein Atom teilbar?
Ist ein Atom teilbar? Diese Frage ist komplex und hängt von der Definition von "teilbar" ab. In der klassischen Atomphysik wurde angenommen, dass Atome die kleinsten unteilbaren Bausteine der Materie sind. Jedoch haben Entdeckungen in der modernen Physik gezeigt, dass Atome aus noch kleineren Teilchen wie Protonen, Neutronen und Elektronen bestehen. Diese Teilchen können durch Kernspaltung oder Kernfusion getrennt oder kombiniert werden. Daher könnte man sagen, dass Atome teilbar sind, wenn man sie auf ihre Bestandteile reduziert. **
-
Wie entsteht ein Atom?
Ein Atom entsteht durch die Kombination von Protonen, Neutronen und Elektronen. Protonen und Neutronen bilden den Atomkern, während Elektronen in verschiedenen Schalen um den Kern herum kreisen. Diese Elementarteilchen werden während der Kernfusion in Sternen erzeugt, wo extrem hohe Temperaturen und Drücke herrschen. Durch die Verschmelzung von Wasserstoffkernen entstehen Heliumkerne und andere schwerere Elemente. Diese Prozesse finden in Sternen während ihres Lebenszyklus statt und führen zur Entstehung von verschiedenen Atomarten. **
-
Ist ein Atom rund?
Die Form eines Atoms ist nicht wirklich rund, sondern eher kugelförmig. Ein Atom besteht aus einem winzigen, dichten Kern, der von Elektronen umkreist wird. Die Elektronen bewegen sich in verschiedenen Schalen um den Kern herum, wodurch das Atom insgesamt eine kugelförmige Form annimmt. Es ist wichtig zu beachten, dass die Vorstellung eines Atoms als winzige Kugel ein vereinfachtes Modell ist, um die Struktur und Eigenschaften eines Atoms zu erklären. In Wirklichkeit ist die Form eines Atoms aufgrund der quantenmechanischen Natur der Elektronen komplexer und nicht einfach rund. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.